Supermercados hackeados en Francia y dudas en Argentina: ¿estamos preparados para un ciberataque?
Equipos sin soporte y sistemas vulnerables reabren el debate sobre la seguridad de la infraestructura conectada y los riesgos para el comercio y los Estados.
Supermercados hackeados en Francia y dudas en Argentina
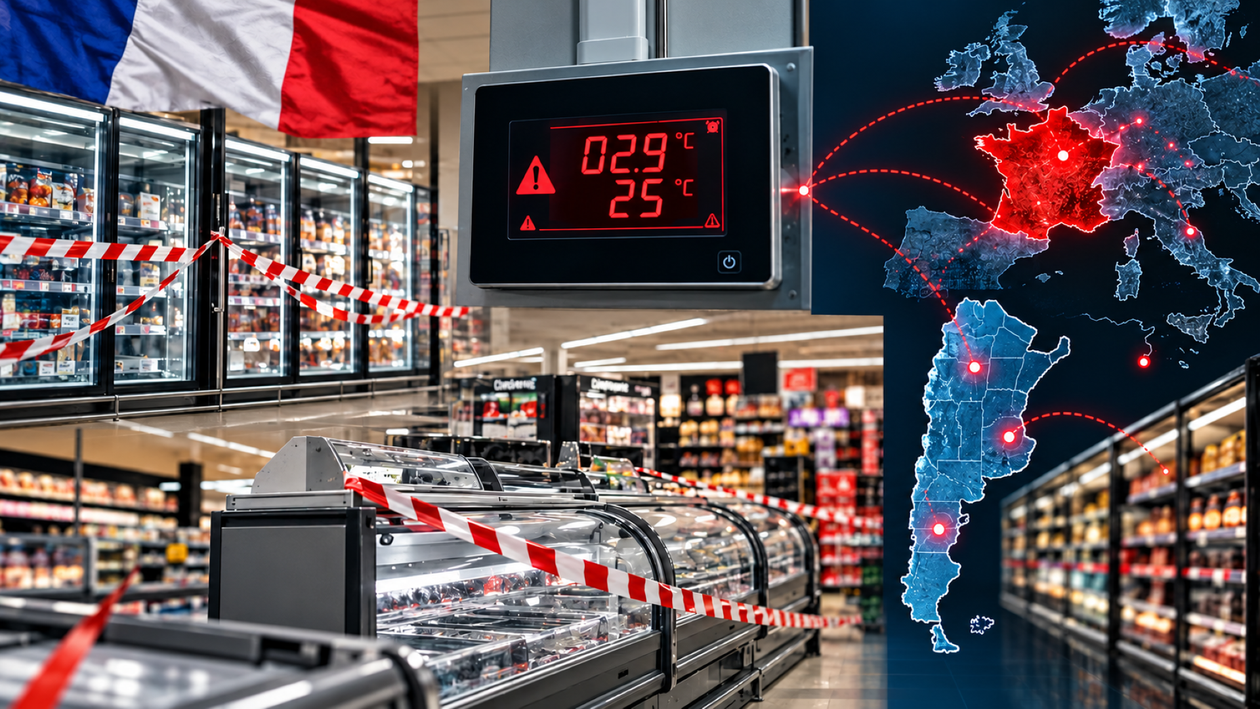
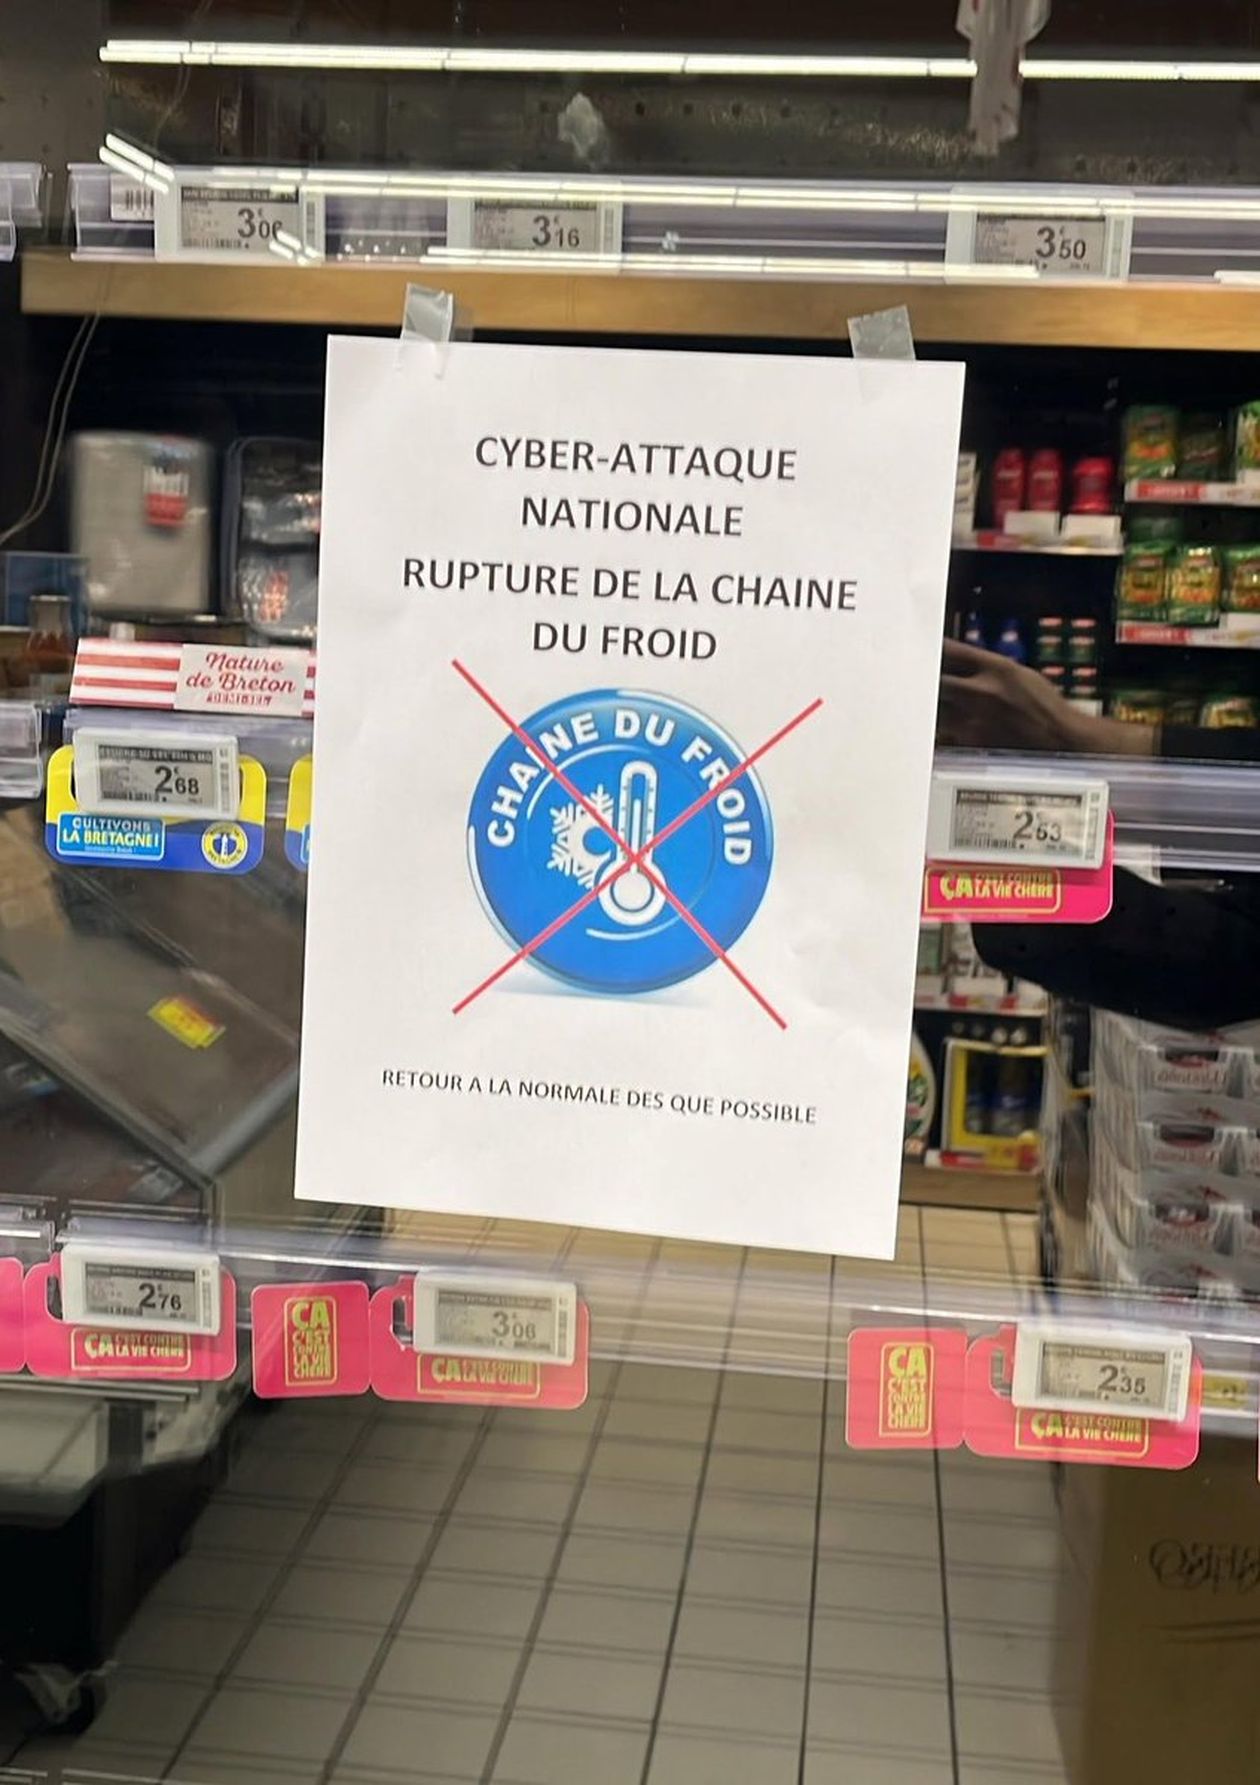
Supermercados de Europa sufrieron dos ciberataques, sin vínculo comprobado entre sí, que afectaron precios, plataformas digitales y sistemas logísticos. En Francia, la manipulación de controladores de refrigeración comprometió la conservación de alimentos en cientos de locales. En Argentina, este episodio encendió alertas sobre las vulnerabilidades de los equipos industriales.
Registrate para continuar leyendo y disfrutando de más contenidos de LETRA P.
Como sucede en todo el mundo, los incidentes exponen problemas de seguridad asociados con dispositivos antiguos, sistemas sin actualizaciones y credenciales débiles, que actualmente se ven doblemente expuestos por la capacidad de la inteligencia artificial para encontrar blancos de ataque.
Ciberseguridad en Argentina: mal ubicados en la lista
En el primer semestre de 2026, Argentina registró 2300 millones de intentos de ciberataques y 594.000 escaneos activos de vulnerabilidades, según FortiGuard Labs, el laboratorio de inteligencia de amenazas de Fortinet, y ocupa el tercer lugar en la región, detrás de Brasil y México.
Por su parte, el informe En la mira 2, de Derechos Digitales, publicado en agosto de 2026 y que analiza incidentes ocurridos entre junio de 2024 y mayo de 2025, identifica filtraciones y otros incidentes de seguridad digital en casos que no necesariamente responden a ataques sofisticados.
Entre los problemas detectados en 12 países de América Latina figuran bases de datos accesibles sin autenticación y fallas en proveedores tecnológicos con acceso a sistemas de terceros.
En Argentina, el relevamiento registró el hackeo de un proveedor de mensajes SMS en marzo de 2025. El incidente habría permitido interceptar códigos de verificación de un solo uso (OTP) y facilitado el secuestro de cuentas. El documento también detalla la puesta a la venta de más de 665.000 estudios médicos de pacientes tras un ataque contra el proveedor de softwareInforme Médico, detectado en abril de 2025.
“La ciberseguridad dejó de ser un problema exclusivo de computadoras, servidores y datos. Los incidentes que afectaron sistemas de refrigeración de supermercados en Europa demuestran que un ciberataque también puede comprometer operaciones físicas tradicionales, interrumpir servicios y generar cuantiosas pérdidas económicas”, dijo a Letra EHernando Castiglioni, director de Ingeniería para Fortinet Argentina.
Con respecto a Argentina, Castiglioni indica que las amenazas más relevantes son el ransomware, el phishing y el robo de credenciales, pero el riesgo va mucho más allá de los sistemas informáticos tradicionales.
“Las infraestructuras críticas, los entornos de tecnología operacional (OT) y los dispositivos conectados (IoT) también son objetivos potenciales. Heladeras industriales, sistemas de climatización, sensores, cámaras y equipos de automatización forman parte de un ecosistema cada vez más conectado, pero muchas veces fueron diseñados sin considerar adecuadamente la ciberseguridad”.
Cronología de los ataques a los supermercados europeos
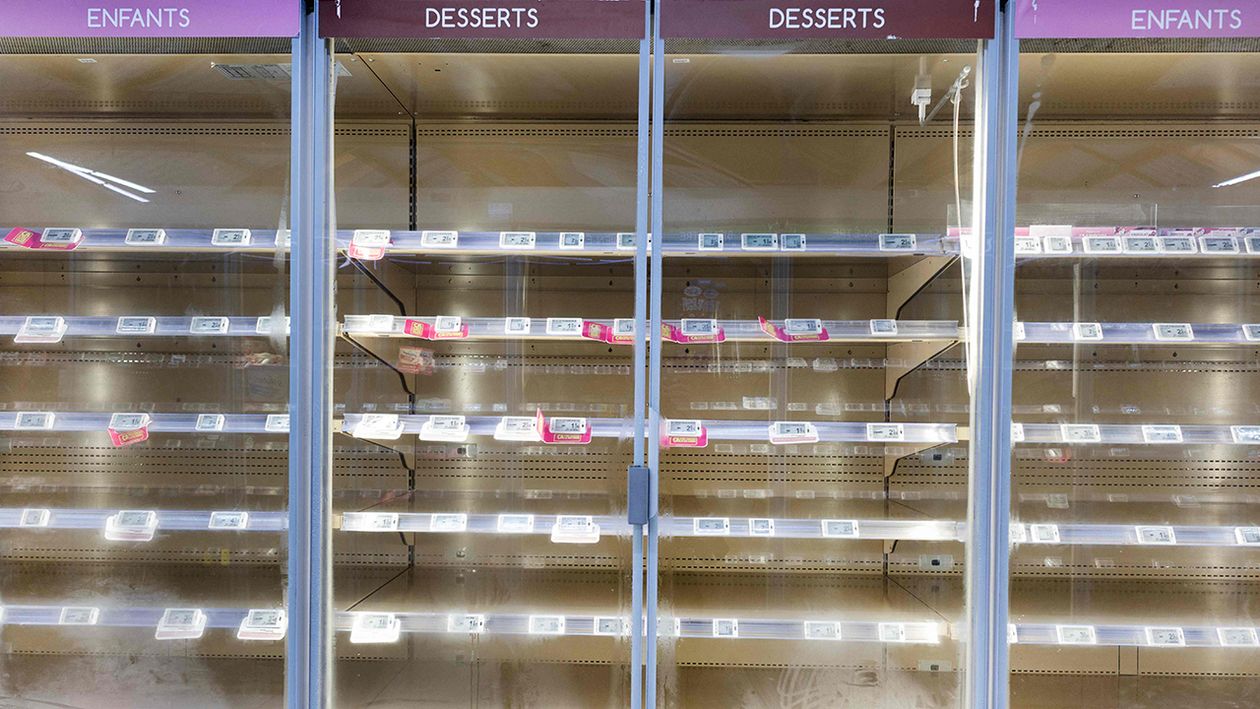
En Bélgica y Países Bajos, el grupo Ahold Delhaize, dueño de las cadenas Delhaize y Albert Heijn, desconectó varios sistemas como medida preventiva tras un incidente de ciberseguridad. Como consecuencia, las etiquetas electrónicas quedaron mostrando precios desactualizados, distintos de los que se cobraban en caja.
Los sitios web, las aplicaciones, los sistemas de ahorro y las tarjetas de bonificación quedaron fuera de servicio, y la logística también fue afectada: varios centros de distribución de Albert Heijn se paralizaron. El incidente alcanzó además a cadenas del grupo en Estados Unidos.
En Francia, el ataque alcanzó a varias cadenas. Intermarché y Netto figuran entre las más perjudicadas, con al menos 300 locales afectados. Carrefour registró 80 establecimientos y Monoprix, alrededor del 5% de sus locales. También fueron alcanzados supermercados de Coopérative U y E.Leclerc. Las pérdidas suman varios millones de euros: solo dos Intermarché de la ciudad de Haguenau reportaron 270.000 euros en mercadería perdida.
Tras conocerse los incidentes, el especialista en ciberseguridad Baptiste Robert, de Predicta Lab, detectó 2752 sistemas Danfoss expuestos en internet, de los cuales 1590 se ubican en Francia.
Por el momento, ningún grupo se atribuyó el ataque ni hubo pedido de rescate. La Fiscalía de París abrió una investigación para identificar a las víctimas y establecer el vínculo con los daños reportados, y el gobierno francés puso a trabajar en el caso a la ANSSI, la agencia nacional de ciberseguridad.
Sistemas expuestos, contraseñas débiles y riesgos para Argentina
Consultado por Letra E, el especialista en ciberseguridad Yago Méndez, integrante de Capybara Team, indicó que alrededor de 400 supermercados afectados en Francia registran pérdidas económicas importantes. El ataque, en este caso, consistió en cortar la cadena de frío y poner todos los equipos en fase de descongelamiento.
“Los sobrecalentaron al punto que algunos llegaron a producir focos de incendios”. Según la Fiscalía de París, en algunos equipos la temperatura llegó a 50 °C.
El fabricante, Danfoss, sostuvo que la mayoría de los equipos afectados, los modelos AK-SM800 y AK-SC355, son productos antiguos que ya no reciben actualizaciones de software ni parches de seguridad. “En ese escenario, mantener actualizados los sistemas compatibles y reemplazar los equipos obsoletos son medidas relevantes para reducir la exposición a ataques”, agrega Méndez.
Cristian Valenzisi, también integrante de Capybara Team, explica que motores de búsqueda especializados como Censys y Shodan permiten localizar controladores expuestos públicamente. Según su declaración, ninguno de los dispositivos identificados mediante esas búsquedas está visible en Argentina.
Sin embargo, puede fallar y pasar. Así le dijo a Letra E la especialista en ciberseguridad Marcela Pallero: “Los dispositivos obsoletos, sin actualizaciones y protegidos con credenciales débiles representan un riesgo para la seguridad informática”.
Pallero vincula el caso con las amenazas que afectan al Internet de las cosas (IoT), concepto que comprende equipos conectados a redes. Además de las cámaras web, señala que televisores y otros dispositivos expuestos pueden convertirse en objetivos de ataques si presentan fallas de seguridad.
En el caso de los controladores de refrigeración, Pallero explica que el usuario era “admin” y que existía un acceso oculto con una clave que se calcula a partir de la fecha del día. La falla fue documentada en 2025 por la empresa de ciberseguridad Claroty, que la llamó “código del día” y advirtió que permitía saltear el inicio de sesión. Danfoss la corrigió con una actualización, pero los equipos más antiguos ya no reciben parches.
En Argentina ¿estamos preparados?
“En mi opinión, no estamos preparados”, dijo a Letra E Mauro Eldritch, especialista en ciberseguridad y fundador de BCA LTD. Para él, el problema va más allá de los equipos de refrigeración: “Con consultar cualquiera de los productos que hacen cartografía de internet podemos ver muchísimos controladores expuestos de todo tipo de industrias, no solo en Argentina sino en toda la región. Muchos desactualizados o incluso sin un panel de login”.
Eldritch lo considera uno de los problemas principales del IoT: “Cuando se convirtió en una tendencia del mercado, todos salieron corriendo a darle una dirección IP y conexión a internet a objetos que muchas veces no necesitaban esa exposición”.
¿Y el Estado? el especialista advierte que muchos de esos equipos están expuestos desde hace tiempo y nadie avisa a sus dueños. Esa tarea les corresponde a los CERT, los equipos estatales de respuesta ante emergencias informáticas, que deberían rastrear estas fallas y alertar a las empresas. “No hay un patrullaje activo”, sostiene.
El Centro Nacional de Ciberseguridad (CNC), creado por el decreto 941/2025 bajo la órbita de la Jefatura de Gabinete, publicó en mayo la Disposición 1/2026, que exige planes de contingencia y recuperación ante ciberincidentes, pero solo a los organismos del sector público nacional. Para las empresas privadas, incluidas las que prestan servicios esenciales, todavía no hay requisitos de ciberseguridad exigibles. Si bien los sectores críticos se definieron en 2019, aún no se identificaron ni clasificaron los servicios esenciales ni se fijaron las obligaciones de sus operadores.