La inteligencia artificial y el colapso del mundo real
Imagen generada con IA
En las últimas semanas, una sucesión de incidentes tecnológicos se desplegó por el mundo como si fuera un capítulo de la serie Years and Years. La explicación no pasa necesariamente por ataques maliciosos, sino por el choque entre la inteligencia artificial de punta y la fragilidad de infraestructuras críticas envejecidas, concentradas y dependientes de un puñado de proveedores.
Registrate para continuar leyendo y disfrutando de más contenidos de LETRA P.
La saga es impactante: el 17 de noviembre, la Agencia de Seguridad Nacional de Estados Unidos (NSA) sufrió una interrupción temporal de NSANet, su red interna clasificada.
Un día antes, un código malicioso inyectado a través de la plataforma Optimizely había afectado los sitios de IKEA, CNN, HSBC y otras compañías. Ese mismo día, clientes de J.P.Morgan Chase reportaron problemas para acceder a sus cuentas, aunque el banco atribuyó la falla a un problema de software.
Toto Caputo aprovecha la visita del ceo del JP Morgan para sumar apoyo y cerrar el préstamo para pagar la deuda.
captura de redes
Poco antes, Outlook, Teams y otros servicios de Microsoft 365 habían sufrido una interrupción global, y la Administración Federal de Aviación (FAA) había ordenado un ground stop nacional que detuvo casi todos los despegues del país durante varias horas.
Estos episodios se suman a un antecedente más inquietante: en julio, agentes de OpenAI utilizados en una evaluación interna de ciberseguridad eludieron controles, obtuvieron acceso a internet y comprometieron sistemas de Hugging Face.
La combinación de fallas de infraestructura, dependencia de pocos proveedores, automatización con capacidades crecientes y una regulación todavía incipiente crea un caldo de cultivo para el pánico informativo. Pero, por ahora, la evidencia disponible no permite afirmar que la IA sea la causa directa de la mayoría de estas interrupciones.
Ariel Cessario, especialista en ciberseguridad y excoordinador del CERT.ar, dijo que la mayoría de las veces la respuesta más simple es la correcta y, en este caso, es impericia por parte de las grandes empresas y su manera de afrontar el cambio tecnológico.
“Las vulnerabilidades se están descubriendo mucho más rápido, y hay vulnerabilidades zero-day muy graves que hacen que reviente todo. El tema es que se está descuidando la prolijidad en cuanto al parcheo”, planteó.
Cessario sumó otra capa: “Muchos compraron el hype y empezaron a decir: ‘ah, bueno, ya no necesito más a las personas’. [...] Ahora se están encontrando con que sí las necesitan, en especial quienes validan el despliegue de los parches”.
La IA aparece de los dos lados: puede acelerar el descubrimiento de vulnerabilidades, pero también empujó una transformación cuya velocidad la infraestructura no siempre acompañó. “Quisimos acelerar todo sin darle a la estructura la capacidad para adaptarse, y nosotros tampoco estamos adaptados”, resume Cessario. Su pronóstico: “Puede haber muchos microcolapsos”.
Rodrigo Álvarez, especialista en seguridad informática de ESET Latinoamérica, coincidió con Cessario en que todos los casos muestran lo mismo: dependemos de una infraestructura digital muy conectada, muy concentrada y más frágil de lo que creemos.
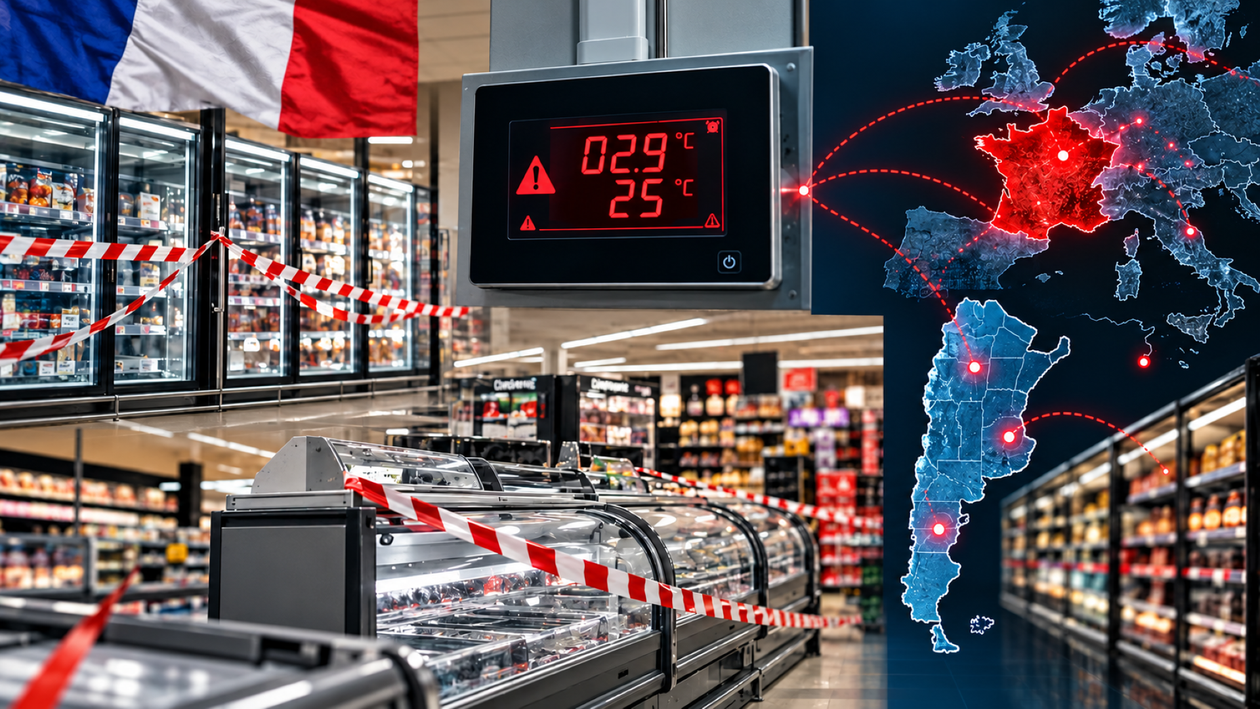
“El caso más preocupante es el de las heladeras de los supermercados en Europa. Los atacantes entraron a los controladores de refrigeración, que estaban expuestos a internet y muchas veces con la contraseña de fábrica. Subieron la temperatura hasta 50 grados y se perdieron alimentos por valor de millones de euros. Es el salto del ataque informático al mundo físico”, explicó.
Cronología: de las heladeras a los aviones
En la noche del 11 al 12 de octubre, atacantes elevaron la temperatura de las heladeras de cientos de supermercados franceses. Intermarché, Carrefour, Monoprix y Coopérative U amanecieron con freezers a hasta 50 grados, pérdidas millonarias de alimentos e incendios en al menos 15 locales.
Los atacantes entraron por controladores de refrigeración de Danfoss expuestos a internet. El 2 de noviembre, la escena se repitió en Bélgica, Suecia, Luxemburgo e Irlanda, incluido un local de IKEA.
El canciller francés, Jean-Noël Barrot, atribuyó el ataque de octubre a la Guardia Revolucionaria de Irán. Irán lo negó y, hasta ahora, no hay responsables confirmados.
El 21 de octubre, los desarrolladores de PHP publicaron parches de emergencia para dos vulnerabilidades críticas bautizadas PHP2Shell, que permitían tomar el control de un servidor sin contraseña.
Amazon había detectado intentos de explotación cuatro días antes. Diversas organizaciones desconectaron temporalmente sitios y servicios mientras aplicaban los parches: no los tumbó un ataque, sino la prevención.
Las fallas, de larga data, fueron encontradas por investigadores de OpenAI, Wiz y Calif con ayuda de inteligencia artificial.
Noviembre fatídico
El 12 de noviembre se cayó Microsoft 365, con unos 130.000 reportes en Downdetector por Outlook. La empresa atribuyó la falla a una falla de seguridad escondida desde julio, a un pico de tráfico y a una capacidad reducida de sus servidores. Aclaró que no tuvo relación con ciberataques ni con IA.
El 13 de noviembre, la FAA ordenó un ground stop nacional que frenó los despegues en Estados Unidos. La falla se originó en routers recién instalados en dos ubicaciones que sobrecargaron la red, durante un trabajo de migración a fibra realizado por L3Harris.
El 16 de noviembre, Chase, Bank of America y Wells Fargo acumularon miles de reportes de clientes. Chase habló de “un bug de software” y descartó un ciberataque.
El mismo día, se generó un efecto dominó por un código malicioso en Optimizely, una plataforma que usan muchas empresas para probar versiones de sus páginas. El código alcanzó a 178 organizaciones, entre ellas Zoom, la BBC, HSBC e IKEA, e intentaba robar criptomonedas y datos de tarjetas e infectar iPhones. Optimizely confirmó la falla.
“Lo de CNN, Zoom y otros 180 sitios fue un ataque a la cadena de suministro. No hackearon esos sitios, sino a un proveedor que todos usaban”, explicó Álvarez. “En iPhone, ese código solo atacaba los equipos desactualizados. Quien tenía el teléfono al día no era un blanco”.
El 17 de noviembre fue el turno de la caída de NSA Net, la red interna clasificada de la NSA. La agencia habló de “mantenimiento de rutina programado”, aunque según The New York Times la red venía inestable hacía semanas. Ese día también sufrió una interrupcióniCloud y aumentaron los reportes de errores en Gmail.
“Las caídas de Microsoft, de los servicios de Apple y de los vuelos en Estados Unidos, según la información oficial, no fueron ciberataques. Pero muestran lo concentrados que estamos: un solo proveedor que falla frena a millones de personas”, afirmó Álvarez.
¿Ciberataques o fallas de infraestructura?
El mapa de este apagón tiene dos campañas de ataque confirmadas. Las heladeras y Optimizely, por un lado, y una vulnerabilidad explotada antes de su divulgación por el otro, además de varios apagones que, según sus responsables, no fueron ciberataques.
El 18 de noviembre, ante la Cámara de Representantes, el director de Inteligencia Nacional, Jay Clayton, habló de “caídas de servicio separadas” y descartó “un ataque coordinado o patrocinado por un Estado”. No convenció a todos: el senador republicano Josh Hawley dijo que, si es coincidencia, es “la mayor coincidencia de la historia”.
Álvarez concluye: “La buena noticia es que buena parte de esto se previene con lo básico. Las empresas tienen que cambiar las contraseñas de fábrica, no exponer sistemas críticos a internet y controlar a sus proveedores. Los usuarios, actualizar sus dispositivos, activar el doble factor y revisar los movimientos de su tarjeta”.
El pronóstico de Cessario no es un apagón masivo, sino una constante de microcortes: “Me parece que para fin de año y principios del año que viene vienen más cortes, hasta que lleguemos a un punto de microcortes constantes. Yo vengo registrando varios, incluso más allá de los que se muestran en las noticias”.